
Podziel się swoją wiedzą i doświadczeniem z obszaru cyberbezpieczeństwa z tysiącami uczestników The Hack Summit
150+
prelekcji
15+
ścieżek
2000+
osób ze środowiska
O The Hack Summit
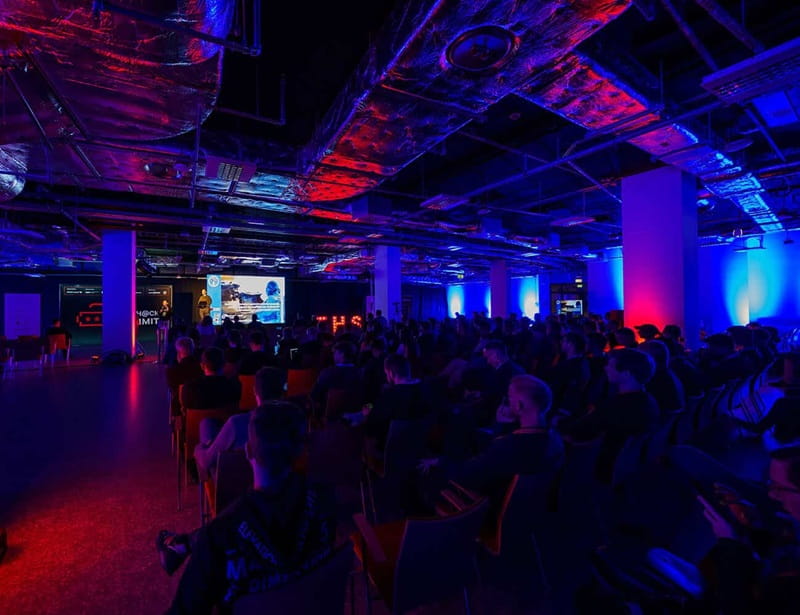
The Hack Summit to konferencja dla każdego związanego z cyberbezpieczeństwem - od zagadnień technicznych, poprzez strategię, aż po ryzyko i compliance. To także największe w kraju spotkanie polskiego środowiska CyberSec na PGE Narodowym, w którym co roku uczestniczy ponad 2.000 osób z branży.
Uczestnicząc w konferencji, w zależności od wybranego pakietu, uzyskujesz 10, 20 lub 30 punktów CPE.
9+
edycji3
formaty150+
prelekcji15+
ścieżek2000+
uczestników4,77
średnia ocena prelekcji
Czego możesz się spodziewać?
Konferencja stacjonarna
piątek, 06.11.2026, wystąpienia przed publicznością na żywo
Konferencja online
czwartek, 05.11.2026, wystąpienia online na żywo
Biblioteka VoD
czwartek, 05.11.2026, premiera przygotowanych wcześniej nagrań w formie VoD
Preparty
czwartek, 05.11.2026, wieczorne spotkanie prelegentów, partnerów i uczestników
Afterparty
piątek, 06.11.2026, wieczorne spotkanie prelegentów, partnerów i uczestników
Expo
czwartek i piątek, 05-06.11.2026, targi tracy, produktów i usług branżowych
Do kogo kierowane jest wydarzenie?
Specjaliści Red Team, Blue Team, Pentesting i pokrewni eksperci ds. security

Specjaliści SOC (Security Operations Center)

Funkcjonariusze służb, wojska i policji

Kadra zarządzająca (C-level, dyrektorzy, managerowie IT)

Specjaliści ds. zapewnienia zgodności (Compliance), ryzyka IT oraz audytu IT

Prawnicy zajmujący się tematyką IT

Reprezentanci organów ustawodawczych

Programiści i architekci oprogramowania

Inżynierowie operacji i sieci: SysOps / DevOps / DevSecOps / NetOps

Konsultanci i architekci rozwiązań Cloud

Testerzy (QA)

Do kogo skierowane jest wydarzenie?
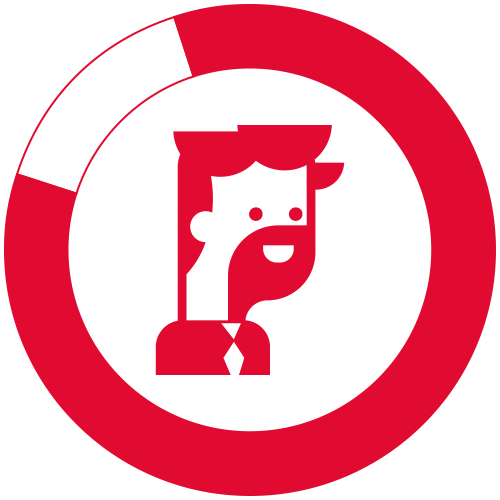 Kadra zarządzająca i seniorzy/starsi specjaliści
(80%)
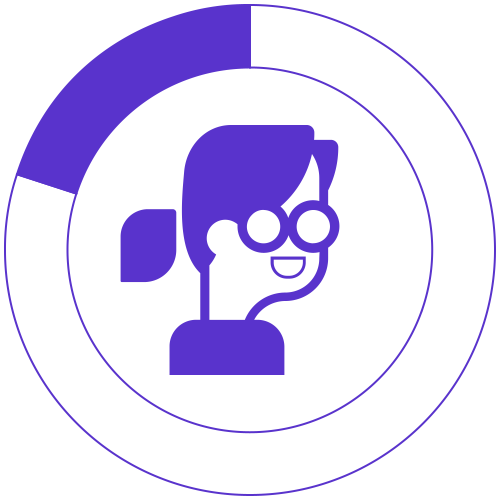 Specjaliści
(15%)
 Juniorzy
(5%)
Jakiej tematyki możesz się spodziewać?
- Red Teaming, Pentesting, Offensive Security
- Blue Teaming, Threat Hunting
- Inżynieria wsteczna, Bug Hunting, Fuzzing, Exploiting
- Bezpieczeństwo
chmury,
technologii mobilnych,
hardware'u, IoT,
OT / przemysłowe / SCADA,
infrastruktury krytycznej,
Blockchain, kryptowalut,
AI / ML, Big Data.
- Rozwiązania IT Security
- Kryptografia
- Złośliwe oprogramowanie
- Ataki (DDoS, sieciowe, socjotechniczne i inne)
- AI Cybersecurity & Cybersecurity of AI
- Bezpieczeństwo na etapie budowy oprogramowania (SDLC)
- DevSecOps, SysOps, DevOps, NetOps
- Product security
- Bezpieczeństwo w Chmurze
- Trendy, Technologie jutra
- Security Operations Center, Analiza Incydentów
- OSINT
- Cyberprzestępczość i informatyka śledcza
- Cyberbezpieczeństwo w Wojsku, Służbach Specjalnych, Policji, Europolu, Prokuraturze
- Fuckupy, wpadki z obszaru bezpieczeństwa IT
- Nadzór i zarządzanie w obszarze bezpieczeństwa IT
- Architektura IT Security
- Ryzyko IT
- Zapewnienie zgodności IT
- Audyt IT
- AML, zwalczanie nadużyć
- Prawo a IT
- Ochrona danych osobowych, prywatność i anonimowość w sieci
Jakie ścieżki tematyczne są przewidywane?*
* Ostateczny podział na poszczególne ścieżki zostanie ustalony po zakończeniu Call for Papers, będzie on jednak analogiczny dto podziału z poprzednich edycji wydarzenia:
- ✱ Cybersecurity of AI & AI for Cybersecurity
- ✱ Attack: Pentesting & Red Teaming
- ✱ Cloud Security
- ✱ Cybercrime, Forensics, OSINT, Incidents Response
- ✱ Deep Dive
- ✱ Defence: Threat Hunting, Blue Teaming & SOC
- ✱ Hardware, IoT & OT Security
- ✱ Security in Software Development & DevSecOps
- ✱ Product Security
- ✱ Strategy, Governance, Risk
- ✱ Compliance, Data Protection, Audit
- ✱ Cybersec in Startups: From Idea to Scale
- ✱ Trends, Tomorrow Technologies in Cybersecurity
- ✱ Military & Critical Infrastructure
- ✱ Cybersecurity Architecture & Leadership
- ✱ Cybersecurity F*ups Stories
Jakich wystąpień i w jakiej formie możesz się spodziewać?
Online:
Prezentacja na żywo Online [35 minut] - prelekcja wygłaszana na żywo online i prezentowana w ramach live streamingu
Tutoriale [2h] - praktyczna, interaktywna sesja onlineVoD:
Prezentacja VoD [30+ minut] - prelekcja dostarczona przed konferencją, w formie przygotowanego wcześniej nagrania i opublikowana w dniu konferencjiOnsite - PGE Narodowy, Warsaw:
Prezentacja Onsite [35 minut] - prelekcja wygłaszana na żywo
Panel dyskusyjny [35 minut] - udział w moderowanej dyskusji eksperckiej
Fireside chat [35 minut] - wywiad 1:1
Roundtable [35 minut] - otwarta, moderowana dyskusja z uczestnikami wydarzeniaNajbardziej pożądane są następujące propozycje wystąpień:
- Konkretne case studies przedstawiające doświadczenia z projektów oraz wiedzę, którą ciężko przeczytać w poradnikach,
- Wystąpienia na poziomie zaawansowanym (deep dives; levels: 300 & 400)
- Wystąpienia dotyczące trendów
Dlaczego warto zostać prelegentem
- Będziesz mieć możliwość zaprezentowania wyników swoich prac / researchu / ciekawych case studies / ... - setkom osób ze środowiska IT i Data science.
- Zdobędziesz doświadczenie jako prelegent na dużej konferencji / potwierdzisz swoją pozycję jako liczący się ekspert w Twoim obszarze.
- Networking - poznasz sporo interesujących osób
- Inne osoby z branży zajmujące się tym samym obszarem
- Innych prelegentów podczas wystąpień stacjonarnych, jak i warsztatów
- Przedstawicieli / ekspertów / zarządzających z organizacji stanowiących Sponsorów oraz Partnerów naszego wydarzenia - czołowych organizacji z branży IT
- Uczestników konferencji
- Będziesz mieć możliwość omówienia swoich wyzwań / doświadczeń / spostrzeżeń z innymi doświadczonymi osobami
- Rozwiniesz się merytorycznie - bezpłatnie uczestnicząc w konferencji - słuchając innych wystąpień.
Dodatkowo każdy prelegent otrzymuje:
- Możliwość uczestnictwa w całym wydarzeniu Online i Onsite.
- Powitalny giftbag z oficjalną koszulką wydarzenia.
- Zaproszenie na afterparty wraz z welcome drinkiem dla Prelegentów.
- Certyfikat poświadczający wystąpienie na konferencji.
Poznaj prelegentów 2025
Na wydarzeniu spotkasz i posłuchasz najlepszych specjalistów z Polski i zagranicy.

gen. dyw. Karol Molenda
DowódcaDowództwo Komponentu Wojsk Obrony Cyberprzestrzeni
dr Krzysztof Gawkowski
Wicepremier, Minister CyfryzacjiMinisterstwo Cyfryzacji
Cezary Tomczyk
Sekretarz StanuMinisterstwo Obrony Narodowej
gen. bryg. dr inż. Mariusz Chmielewski
Zastępca DowódcyDowództwo Komponentu Wojsk Obrony Cyberprzestrzeni
Dariusz Standerski
Sekretarz StanuMinisterstwo Cyfryzacji
Łukasz Foks
Director, AI National SkillsMicrosoft

Mariusz Stolarczyk
Head of IAMISS World Services A/S
Grzegorz Jaskuła
Asystent badawczo-dydaktycznyPolitechnika Poznańska
Krystian Wojciechowski
FreelancerFreelancer

Panos Kalorogiannis
DevOps EngineerNRB Group

Michał Machniak
Head of Cloud DepartmentEuvic IT
Jan Kolasa
Head of IT&Data - Cybersecurity Metrics, Policy & AwarenessDanoneRada Programowa 2025

gen. bryg. dr inż. Mariusz Chmielewski
Zastępca Dowódcy Komponentu Wojsk Obrony CyberprzestrzeniDowództwo Komponentu Wojsk Obrony Cyberprzestrzeni
Adrian Kapczyński
AdiunktPolitechnika Śląska
Michał Jaworski
ex-NTO Microsoft
Artur Markiewicz
Cyber Security ConsultantTrecom Group
Jakub Plusczok
Penetration Tester & Red Team OperatorING Hubs
Paweł Kordos
Director - PentestingVisa
Robert Przybylski
Security Practice Lead / Microsoft MVP SecurityFormula 5
Wojciech Reguła
Head Of Mobile Security, Principal Security ConsultantSecuring
Łukasz Staniak
Director I Cyber Security ExpertKPMG Poland
Filip Glock
Senior Solutions EngineerWEBSEC

Marcin Ratajczyk
IT Security SpecialistAllegro
Piotr Smulikowski
Associate DirectorKPMG Poland
Wojciech Pilszak
Pilszak Consultinge-Detektywi sp. z o.o.
Krzysztof Bińkowski
IT Security/Forensic Expert/TrainerNET COMPUTER
Artur Kubiak

Filip Rejch
Head of Cybersecurity Architecture and Design@ ISS A/S
Emilia Smółko
Senior Solutions ArchitectAmazon Web Services
Przemysław Tadeusz
Customer EngineerGoogle Cloud
Andrzej Dyjak
Founder, CEOBezpieczny Kod
Krzysztof Korozej
Senior Product Security Engineer / Co-founderTidio / Bezpieczny Kod
Maciej Markiewicz
Product Security ManagerEgnyte
Daniel Krasnokucki
Equinix, Dyrektor Application Security, OWASP Chapter Leader.
Marcin Szydłowski
Director of Enterprise Technology & Securityat Booksy
Jakub Kałużny
Senior Manager, Product SecuritySnowflake
Sebastian Rutka
Senior Manager, Group LeaderSamsung R&D Institute Poland
Marek Zmuda
System Security ArchitectINTEL
Józef Sulwiński
Prezes ZarząduSEQRED SA
Patrik Sivak
SOC Senior Analyst & Enterprise Cyber-Resilience Architect
Paweł Gruszecki
CounselDentons
Adam Woźniak
Executive Director, CybersecurityGrant Thornton Technology
Łukasz Miedziński
Director (Tribe IT Lead), @CISO / Attack Surface ManagementING
Michał Zdunowski
Cybersecurity AdvocateIS Consulting
Jędrzej Bieniasz
Network Security / Research Software EngineerPolitechnika Warszawska
dr hab. Artur Janicki
Profesor UczelniPolitechnika Warszawska
dr inż. Katarzyna Kamińska
Research FellowWarsaw University of Technology
Aleksander Basarab
